
安全
ServiceNow与IBM扩大合作,聚焦遗留IT系统现代化
ServiceNow与IBM于周四宣布扩大合作伙伴关系,结合IBM的AI、数据与自动化能力及ServiceNow的AI平台,共同应对企业规模化AI部署中的遗留系统与数据准备挑战。合作聚焦应用现代化、企业数据治理和自主基础设施运维,相关联合能力预计2026年下半年可用。
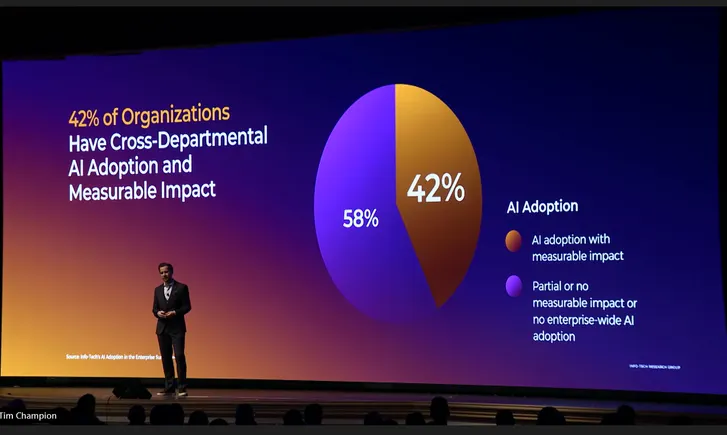
构建智能体AI框架:CIO的四步行动指南
Info-Tech Research Group CEO Tom Zehren在周二的主题演讲中表示,尽管智能体AI具有企业转型潜力,但CIO等技术领导者仍面临部署挑战。他提出一个基于调查和行业研究的四步框架,帮助技术领导者制定可衡量价值的AI战略,并强调安全措施、IT预算、AI战略和员工认同是关键因素。
AI加速身份冒充攻击,企业防护准备不足
Outtake最新报告指出,AI不仅提升黑客分析漏洞和编写恶意软件的能力,更在身份冒充方面构成严重威胁。今年53%的组织遭遇针对高管或基层员工的冒充攻击,47%已遇到确认或疑似合成媒体冒充事件。然而,75%的受访企业仅进行有限监控或事后响应,仅43%开展高管身份欺骗模拟。AI代理的监管缺失亦成隐患,仅4%企业完全监控AI代理。治理碎片化普遍,21%企业无专门团队负责数字信任风险。
Gartner安全峰会:AI冲击下,CISO的当务之急是“保持冷静”
在Gartner安全与风险管理峰会上,多位分析师提醒CISO,面对Anthropic Claude Mythos和OpenAI Daybreak等新型AI模型带来的威胁,应回归安全基础,避免被炒作误导,同时警惕AI投入对预算和人才储备的侵蚀。
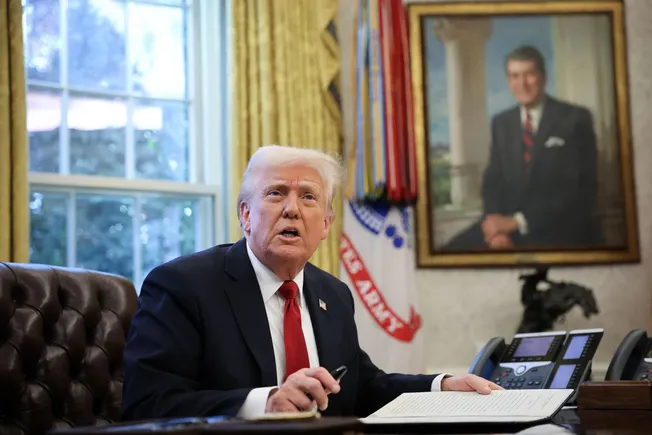
特朗普AI监管行政令:CIO需关注的五大要点
美国总统特朗普通过行政令建立前沿AI模型自愿审查机制,由国土安全部、财政部、国家网络总监办公室及NIST在60天内制定标准。该命令不设强制许可,但CIO需警惕国防生产法等替代机制可能带来的影响。
AI智能体对网络安全框架构成新考验
企业正加速采用AI智能体,但随之而来的安全风险与治理难题引发关注。Gartner预测2026年相关支出将增加60亿美元,而Okta报告显示超半数企业去年遭遇AI相关安全事件。专家指出,智能体的自主性要求更严格的权限管控,安全责任正从CISO向跨部门共享转变,治理与安全策略需协同演进。
非生产数据正成为企业合规的最大盲区
敏感数据向非生产环境蔓延并非新现象,但DevOps、分析和AI训练管道正急剧扩大其规模与暴露面。Perforce Delphix报告显示,60%的企业去年在非生产环境遭遇数据泄露,84%仍允许合规例外。本文探讨风险成因及闭环治理方案。
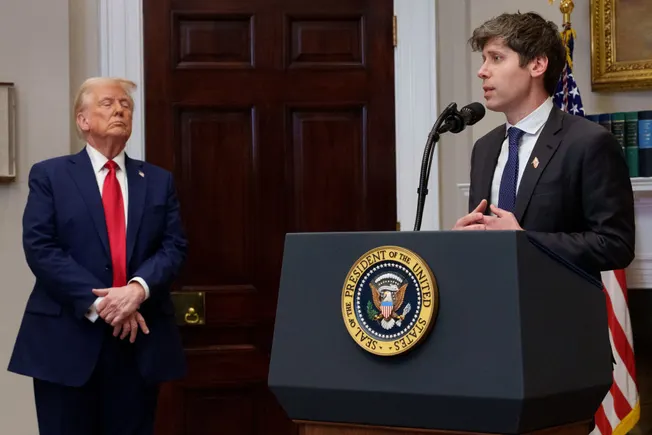
OpenAI发布前沿治理框架,回应新兴AI监管要求
OpenAI周四发布前沿治理框架,回应加州《前沿AI透明度法案》及欧盟《AI法案》通用AI实践准则等新兴监管要求。文件详述了公司在网络攻击评估、风险管理、事件响应等方面的安全实践,并承诺根据国家及国际AI风险管理标准持续更新。
前沿AI模型对恶意提示的脆弱性高于厂商宣称水平
思科研究人员于周三发布报告指出,主要AI开发商的安全声明基于对黑客行为的错误假设。对15个前沿模型的测试显示,多轮恶意提示攻击成功率在8%至88%之间,而单轮攻击仅为2%至65%。研究还发现,公开强调模型能力的厂商,其模型在多轮攻击下的脆弱性差距更大。
企业数据悄然流入影子AI工具
Okta周三发布的调查显示,尽管多数高管对员工负责任地使用AI充满信心,但影子AI正悄然渗透企业。超过半数员工承认未经批准使用个人AI工具,并允许其访问内部消息、HR信息和机密文件。58%的高管表示去年曾发生AI相关安全事件或险情。专家建议企业采取协作方式,提供合规替代方案。