
安全
Anthropic获政府批准后重启Fable与Mythos模型
Anthropic在特朗普政府解除出口管制禁令后,于周三重新开放其先进AI模型Fable和Mythos的访问权限。Fable 5恢复通用,Mythos 5仍限可信伙伴。公司称已改进安全分类器,并呼吁建立统一的越狱严重性评估标准。
ServiceNow与埃森哲联合推出企业安全服务,加速遗留系统向智能AI迁移
ServiceNow与埃森哲合作推出集成安全服务,结合ServiceNow AI平台与埃森哲的AI迁移工具,帮助企业应对代理式AI带来的安全风险,加速从遗留系统向现代化平台过渡。
科技与AI企业组建联盟,共治开源软件安全漏洞
包括Anthropic、AWS、IBM和微软在内的多家科技公司宣布成立Akrites联盟,以发现、披露并修复开源软件中的安全漏洞。该联盟由Linux基金会牵头,将建立共享安全事件响应团队和协调漏洞披露机制,以应对前沿AI模型带来的漏洞发现速度剧增及恶意利用风险。
企业CIO可从公共部门AI支出中学到的经验
面对AI投资回报压力,企业CIO可借鉴公共部门的精益创新经验。纽约州CIO Dru Rai强调在有限预算下通过受控试错、务实选择技术方案,并优先保障安全与隐私,从而实现可持续的AI应用。
AI未能缓解网络安全人才短缺困境
一项由信息系统安全协会(ISSA)与Omdia联合发布的调查显示,尽管AI在网络安全领域的应用日益广泛,但近七成从业者表示工作难度在过去两年有所增加,且人才流失与技能缺口问题依然严峻。
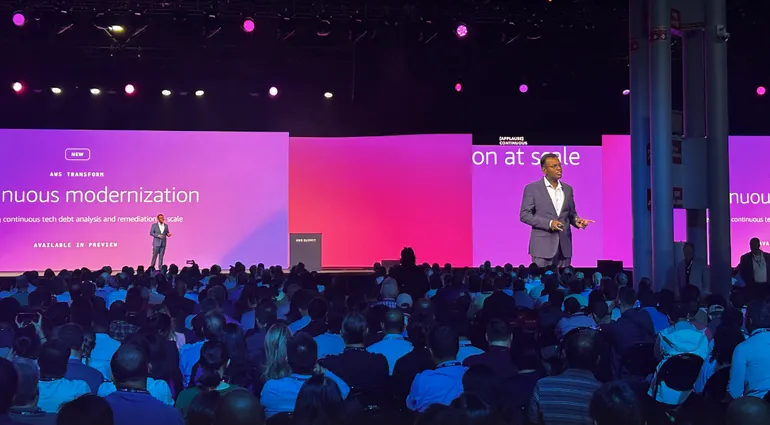
AWS发布智能体安全与数据访问新工具
AWS于周三在纽约市举行的AWS Summit上发布了AWS Continuum和AWS Context两款智能体工具,前者用于识别并修复安全风险,后者作为基于企业数据的搜索层以提升智能体决策能力。同时,AWS还扩展了Kiro、AWS DevOps Agent、AWS Transform及Amazon Bedrock AgentCore等AI工具的功能,并更新了Amazon Quick(去年以Quick Suite发布)。
AI采用率与安全事件频次呈正相关,治理需求凸显
网络管理厂商Jamf于周二发布报告,基于对687名IT及安全负责人的访谈,揭示macOS环境中AI采用与安全事件频次的关联。报告显示,超20%的组织已因AI工具蒙受损失或遭遇攻击,约60%预计近期将发生AI相关事件。深度集成AI的组织事件率高达27%,而探索阶段组织低于20%。Jamf建议通过定期审计、软件治理和早期集成治理框架来降低风险。
网络安全专家联名批评美政府限制Anthropic AI模型出口
数十位知名网络安全专家联名致信美国商务部长Howard Lutnick和国家网络主管Sean Cairncross,批评特朗普政府禁止Anthropic向外国实体开放其Fable 5和Mythos 5模型。专家认为,该出口管制指令缺乏实际风险依据,却削弱了防御方能力、制造市场不确定性,并危及美国AI领导地位。截至周一上午,信件已获76人签名,包括CEO、CISO、风险投资家和知名安全研究人员。
中型企业预期AI带来收益,但集成难题制约进展
Netrio周一发布的报告显示,中型企业普遍预期AI将提升生产力,但安全、数据准备和集成复杂性等挑战阻碍了进展。调查发现,82%的受访者已在生产中部署AI,但仅26%实现了规模化治理。投资持续增长,近九成企业计划在未来一至两年投入至少10万美元。
企业安全培训预算持续增长,AI成为重点投入方向
网络安全认证机构ISC2于周三发布报告指出,随着企业为AI时代做准备,安全培训预算持续增加。47%的受访者认为AI是员工最需掌握的技能,73%的企业在过去一年提高了安全培训投入。报告还分析了培训交付模式、频次、效果评估方式及主要挑战。