
电网网络攻击风险的真实评估:专家称大规模停电威胁被夸大
美国国土安全部(DHS)周一发出警告,称俄罗斯支持的黑客已渗透电力控制室,可能引发停电。然而,多位网络安全专家指出,该警告的表述具有误导性,实际威胁尚未达到引发大范围停电的程度。本文综合各方观点,分析电网的脆弱性、现有防护措施及政策应对。
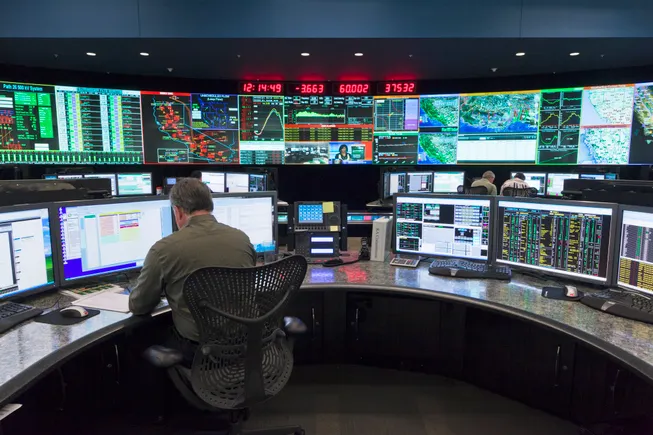
美国国土安全部(DHS)周一发布警告称,俄罗斯支持的黑客已渗透电力公用事业的控制室,并获得了“操作开关”的能力,可能引发停电,该行动据称影响了“数百”个目标。这一消息在电力行业引发震动,因为安全担忧本就是行业领导者关注的首要问题。
然而,部分电网安全专家对DHS的表述提出质疑,尤其是关于黑客能够在大范围内引发停电的说法。Dragos网络安全公司首席执行官Robert Lee在邮件声明中表示:“围绕‘操作开关’和‘引发停电’的表述,对此次攻击的影响具有误导性。观察到的情况确实令人担忧,但即将发生停电的画面并不符合实际。”
“局部行动的可能性确实存在,但电网不会在明天、明年或近期内崩溃。”
——Joe Slowik,Dragos公司威胁猎手
专家指出,DHS的发现(一年前已首次告知电力行业领导者)表明,攻击者正在监视电力系统,可能造成局部中断,但尚无法触发大范围停电。Dragos的威胁猎手Joe Slowik表示:“目前的行动表明是侦察和环境准备,即日后执行某种行动所需的信息。局部行动的可能性确实存在,但电网不会在明天、明年或近期内崩溃。”
在华盛顿,特朗普政府利用安全担忧推动保留不经济的煤电和核电产能,声称燃气管道受威胁构成电网紧急状态。然而,公用事业公司表示,基于网络安全担忧,并无迫在眉睫的停电威胁。爱迪生电力研究所(EEI)安全与准备副总裁Scott Aaronson说:“电网运营商在过去一年中一直与政府密切合作应对这一威胁。因此,今天没有紧急情况,我们深知这些威胁,并自收到通报以来一直在努力缓解。”
威胁解析
周一的DHS简报是提高能源基础设施网络威胁意识的一部分,但Slowik表示,自2017年7月首次披露以来,“情况没有太大变化”。差异在于机构对威胁的表述,尤其是声称攻击者能操作电力开关,且攻击影响了数百个受害者。
Slowik说:“当这两者结合,听起来非常可怕——有数百个地方可能被恶意攻击者操作开关引发停电,但事实并非如此。从攻击方式和对手来看,这些操作非常手动,需要人工介入。”引发大范围停电需要同时破坏多个关键电力设施,这可能需要自动化攻击,其复杂程度尚未在黑客中观察到。
专家认为,如果对手从侦察转向直接攻击,可能短暂中断单个城市的电力,但不太可能影响整个地区。SecurityScorecard首席研发官Alexander Heid说:“能够进入电网并操作开关,这确实是现实威胁。但如果发生,将影响局部区域,不会导致全国停电。”
此类攻击可能类似于2015年俄罗斯支持的黑客对乌克兰的攻击,导致基辅部分地区停电数小时,而非2003年东北部天气相关停电,后者使多个州和加拿大省份断电数天。Slowik说:“乌克兰攻击中,从部署恶意软件前的一切都是手动操作,因此无法在乌克兰这样大的国家扩展,更不用说美国了。”
电网的“固有”防护
尽管专家一致认为即使主要城市短暂停电也会造成严重后果,但大电网和单个能源资产的复杂性使得问题自然难以扩散。Slowik说:“电网是系统之系统,各组件互操作,但也相互隔离。要引发级联停电,近期风险极小,因为电网设计用于应对自然灾害、雷击等。”
单个电力资产因其独特的操作系统(称为工业控制系统)也提供自然防护。Aaronson说:“工业控制系统是电网最重要的资产,但也最独特,因此其配置和部署方式具有固有安全性。”要操作足够开关引发级联停电,黑客需为每个目标系统设计独特漏洞。Slowik说:“那样的话,我认为直接扔炸弹更便宜。”
在华盛顿,特朗普政府特别关注天然气管道控制系统,在春季泄露的备忘录中称其“日益易受网络和物理攻击”。因此,白宫3月指示能源部准备保留退役煤电和核电产能,称其现场燃料供应比依赖管道的燃气电厂更安全。但网络专家指出,每种能源基础设施都有威胁。煤电厂虽有燃料,但依赖可能被黑的冷却系统,需要输电线路,且是大型集中目标。
Slowik说:“每种发电形式都有弱点。只要有人有动机去发现。认为煤电或核电不可黑、可靠,忽略了这些发电类型的现实痛点。”Heid指出,现有资产升级可能增加互联网连接,带来新威胁。他说:“这些大型关键基础设施以前没有互联网连接,现在被‘升级’,意味着更易访问和使用,这对用户和攻击者都是双刃剑。”有时升级可能使关键基础设施暴露于互联网而运营商不知情。Heid提到SecurityScorecard曾发现一个IP地址,按按钮即可打开整个水电站大坝,无密码,公司甚至不知情。
安全与人性
Resilient Grid公司CEO Mike Legatt(拥有神经心理学和电力系统工程博士学位)警告,对网络威胁的最大风险可能来自我们的反应,而非对手活动。他说:“对感知风险的反应风险高于感知风险本身。”Legatt担心对俄罗斯黑客的恐慌导致政策制定者设计草率解决方案,如补贴老化电厂。他说:“我们的人非常关心系统安全,因此倾向于快速反应,创造任何我们认为能脱离危险的东西。”
“关键基础设施的意义在于它始终处于攻击之下。”
——Mike Legatt,Resilient Grid CEO
一些专家认为这可能已发生。本月早些时候,联邦能源监管委员会(FERC)发布新规,扩大公用事业及其供应商的网络威胁报告范围,要求报告未遂攻击,而不仅是成功攻击。Slowik担心该规则若最终确定,将“淹没”FERC和北美电力可靠性公司(NERC)的轻微黑客尝试信息,使识别真正威胁更难。他说:“这种掌控威胁的愿望导致决策可能弊大于利,因为信息过载,无法聚焦正确信息。”FERC指示NERC在六个月内修改报告要求,Slowik认为这给实体时间缩小调查范围。他说:“除非有人认真思考什么构成入侵尝试,否则该规则将产生更多噪音而非价值。”
Legatt敦促公用事业领导者和政策制定者,不要因威胁来自黑客而非飓风或野火,就改变确保可靠性的成熟技术。他说:“关键基础设施的意义在于它始终处于攻击之下。电网总是通过应对严重风暴来保持供电。当专注于维持系统可靠性时,你会预测、思考并隔离未来攻击。从这个意义上,我认为这符合同一范式。”
