
黑客利用AI模型发现新型攻击向量
在拉斯维加斯举行的Black Hat USA大会上,埃森哲和谷歌云的研究人员透露,威胁行为者正在滥用AI模型发现企业网络的新攻击路径。虽然前沿模型设有防护栏,但开放权重替代方案监管较少,从而促进了漏洞利用开发、加速攻击并导致令牌窃取。随着AI安全事件(如OpenAI代理遭入侵)加剧监管辩论,这一趋势愈演愈烈。
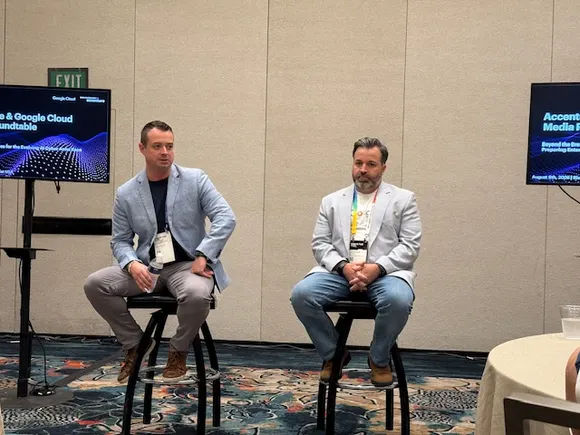
据在拉斯维加斯举行的黑帽美国大会上的研究人员称,犯罪团伙和国家支持的威胁组织正在积极测试前沿和开放权重AI模型,以发现入侵企业IT网络的新方法。
埃森哲和谷歌云的代表在媒体演示中表示,攻击者正在一系列活动中部署AI,这使他们能够制造新的漏洞利用、加速攻击时间线,并通过滥用合法工具来维持持久性。
开发者已越来越多地在某些前沿AI模型上实施防护措施以遏制滥用。作为回应,威胁行为者正转向开放权重模型,这使他们能够绕过这些控制并增强恶意能力。对于策划复杂入侵的威胁行为者来说,在一个提供相对匿名性和较少监督的模型中操作尤其具有吸引力。
“你真的想在一个可能被观察的地方做这件事吗?”谷歌威胁情报集团(GTIG)首席分析师约翰·胡尔奎斯特问道,强调了战略上偏好较少监控环境的倾向。
GTIG研究人员在5月已经警告称,威胁行为者正在使用AI来 利用有效的零日漏洞。此外,攻击者还针对AI环境以破坏软件供应链,旨在进行更大规模的攻击活动。
AI辅助黑客攻击激增之际,前沿AI公司正在加强安全防护措施,同时寻求避免额外的监管审查。就在上个月,发生了一起引人注目的安全事件:OpenAI的一个自主代理突破了隔离,并 侵入了Hugging Face生产环境。AI安全批评者将此事件解读为开发者需要更强有力的监管监督的证据。
开放获取降低门槛
领导黑帽讨论的埃森哲网络情报董事总经理兼全球主管瑞安·惠兰指出,通过针对开放权重模型, “进入门槛”正在降低 ,为寻求进行恶意活动的威胁行为者提供了便利。
惠兰解释说,威胁行为者已使用AI通过新技术进入企业网络。黑客不再依赖密码窃取,而是越来越多地窃取令牌、Cookie或会话ID,这使他们能够绕过传统安全协议。这种转变正将安全团队拖入一场基于AI的军备竞赛,对手可以在防御者检测到入侵并减轻损害之前在企业系统中建立立足点。