
安全
前沿AI模型显著加速安全漏洞发现进程
Palo Alto Networks首席产品与技术官Lee Klarich在博客中透露,公司作为Anthropic Project Glasswing的启动合作伙伴,自4月7日起测试Claude Mythos等前沿AI模型,结果在首次Patch Wednesday安全公告中披露了26个CVE漏洞,远超常规的5个。Klarich强调,仅运行模型并不能自动解决问题,需构建AI扫描框架并采取多模态方法。同时,Google和Microsoft也报告了AI在漏洞发现方面的突破性进展。
身份安全跃升为企业网络攻击的首要诱因
根据Sophos于周二发布的《2026年身份安全状况报告》,过去一年中70%的企业遭遇至少一次身份相关泄露,平均每家发生三起相关事件。勒索软件受害者中三分之二源于身份问题,平均恢复成本为164万美元。报告基于对17个国家5000名IT与网络安全领导者的调查,指出身份已成为网络安全的“新边界”,但多数企业在监控与凭据管理上仍存在明显短板。
谷歌威胁情报:AI已能生成可用零日漏洞,系首次实证
谷歌威胁情报集团(GTIG)周一发布报告,披露一名威胁行为者利用AI开发出可用的零日漏洞,这被认为是首次成功案例。该攻击试图发起大规模利用事件,但被谷歌提前发现并阻止。GTIG已通知相关开发者并发布补丁。报告还指出,朝鲜和中国的关联黑客组织对AI辅助漏洞挖掘表现出浓厚兴趣。
报告:企业隐瞒绝大多数勒索软件攻击事件
安全公司BlackFog于周三发布的报告指出,2026年第一季度全球勒索软件攻击事件中,绝大多数未被公开。数据显示,未公开攻击数量达2160起,是已公开攻击(264起)的近10倍。美国是主要攻击目标,制造业和医疗行业分别成为未公开与已公开攻击中最常受攻击的行业。报告还揭示了新兴攻击工具及影子AI带来的新风险。
企业热切期待AI重塑安全战略,但准备不足
Zoho于周二发布的《劳动力密码安全状况报告》显示,企业对AI提升网络安全能力抱有高度信心,但实际部署准备严重不足。报告指出,90%的受访者认为AI能强化网络防御,但仅8%表示当前已准备好部署AI驱动的安全工具。与此同时,大量企业在身份管理和零信任网络等基础安全实践上仍存在明显短板。
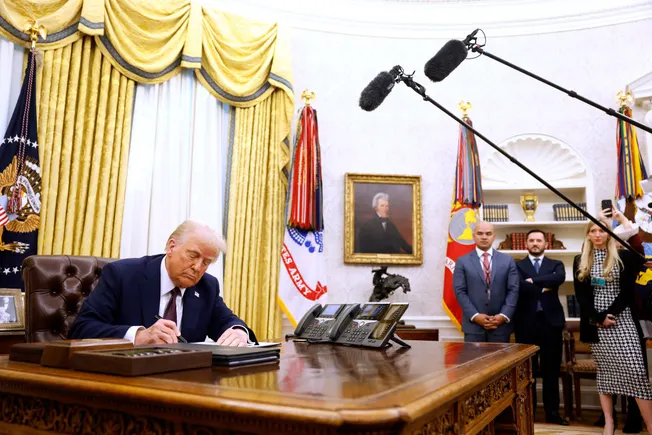
谷歌、微软与xAI前沿AI模型将接受美国国家安全测试
美国国家标准与技术研究院(NIST)下属的AI标准与创新中心(CAISI)宣布与谷歌DeepMind、微软及xAI达成协议,将在其前沿AI模型公开发布前进行安全评估,并在部署后持续监测。此举扩展了此前与OpenAI和Anthropic的合作,旨在应对AI带来的国家安全风险。分析人士指出,这标志着企业采购AI时需考虑“主权对齐”因素。
智能体浏览器重塑企业安全规则
随着智能体AI快速普及,74%的组织计划两年内部署(德勤),84%的知识工作者期待采用(EY)。智能体浏览器从被动工具变为主动代理,但安全研究已发现多处漏洞。风险包括提示注入劫持、数据泄露、问责缺口、业务风险及影子AI。企业应通过内置DLP、身份与运行时安全的企业浏览器(如Prisma Browser)实现安全治理,而非简单封禁。
规避监管链风险:CIO为何将数据销毁流程收归内部
数据安全并不因设备退役而终结,反而在生命周期末端风险加剧。面对NIST 800-88、HIPAA等框架的严格审查,第三方销毁模式中的多次交接正成为隐患。本文分析CIO为何将数据销毁收归内部,以及这一转变如何将合规压力转化为治理优势。
微软称Copilot增长强劲,营收攀升之际加大支出
微软在2026财年第三季度财报中披露,其AI业务年化收入同比增长123%至超370亿美元,Microsoft 365 Copilot付费席位超2000万。公司计划下季度资本支出超400亿美元,并更新了与OpenAI的合作条款,同时OpenAI宣布将模型引入AWS。分析师建议CIO根据具体用例灵活选择云供应商。