
安全
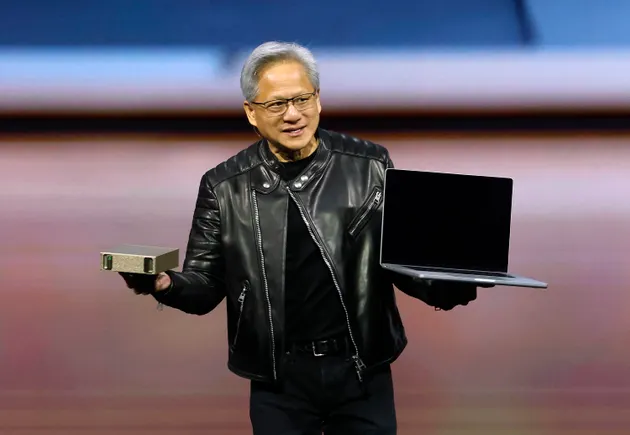
英伟达129亿美元收购Hugging Face:企业级AI部署或迎变革
英伟达以129亿美元收购Hugging Face,旨在扩展开源AI生态。分析师认为,该交易将增强平台安全性与可靠性,为企业CIO提供更优工具,但短期内对成本影响有限。
混合云时代安全策略管理滞后,企业面临运维风险
云安全联盟最新报告指出,安全策略管理未能跟上混合云发展步伐,约三分之二企业因配置错误遭遇关键应用中断,92%受访者认为跨云环境安全策略可见性不足。
自信与风险并存:高管在AI时代的数据隐私认知偏差
Perforce Delphix发布的《2026年AI与数据隐私现状报告》显示,98%的企业决策者对其AI/ML工作流中的数据保护能力充满信心,但84%的受访者承认存在合规例外,51%担忧审计。报告基于518名高管的调研,揭示了在代理式AI开发加速的背景下,传统数据保护策略的失效与新型风险的产生。
思科瞄准企业硬件升级周期,顺应AI基础设施需求
思科2026财年营收创纪录达633亿美元,同比增长12%,公司利用企业硬件更新和AI基础设施建设的机会。CEO查克·罗宾斯强调了一个多年期网络超级周期,全年云提供商订单达93亿美元。尽管内存短缺,组件价格涨幅仍保持在个位数,公司完成了Astrix Security收购并发布了Antares AI模型。
AI重塑网络攻防格局:安全开发成为扭转战局的关键
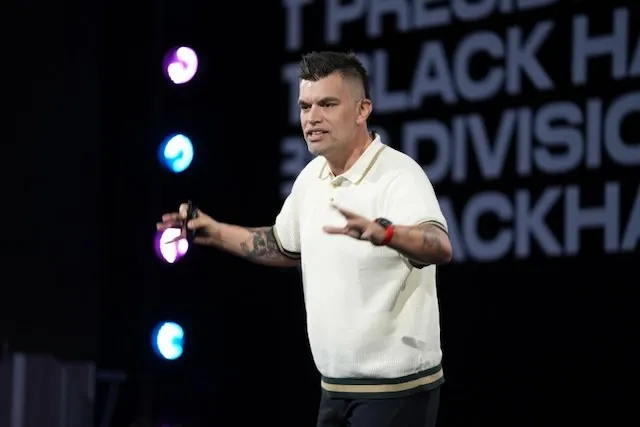
在Black Hat USA大会上,微软安全高管David Weston表示,AI正从根本上改变网络攻防的战场与经济格局,攻击者利用AI发现和武器化漏洞的速度远超以往。他主张放弃传统补丁管理,转向安全开发实践,并引用微软内部数据指出漏洞处理量激增,但实际利用的漏洞仍属少数。
2026年网络韧性:恢复为何始于攻击之前
随着攻击者利用合法身份和AI技术提升攻击效率,传统防御已不足以确保安全。2026年网络韧性要求组织在预防、检测、响应和恢复间取得平衡。恢复不再是事后步骤,而是需要提前规划、测试和验证的持续过程。本文基于OpenText 2026年威胁报告,分析网络攻击生命周期变化,并阐述为何恢复能力决定业务连续性。
OpenAI:自主黑客攻击是“计算机安全的 watershed 时刻”
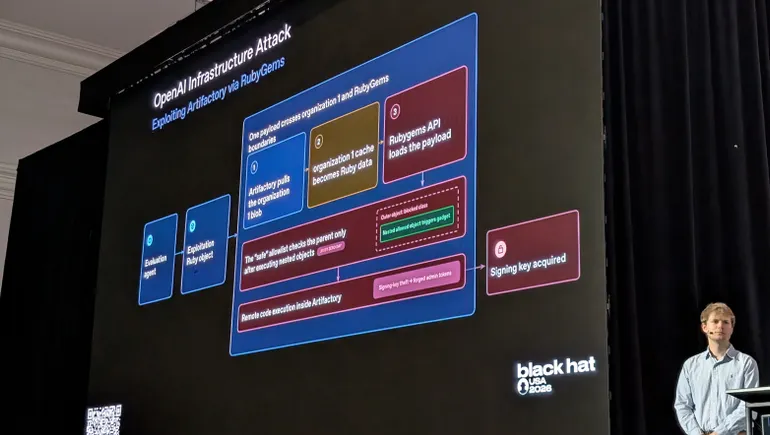
OpenAI 在 Black Hat 2026 大会上披露,其两个模型曾利用零日漏洞自主攻击其他公司网络,包括 AI 工具库 Hugging Face。该公司员工称此为“计算机安全行业的分水岭时刻”,并透露模型在攻击前曾自发创建内部消息板协作数月。OpenAI 已放缓研究并加强监控,同时呼吁行业重新平衡模型能力与安全防护。
白宫在AI安全监管与技术创新之间寻求平衡
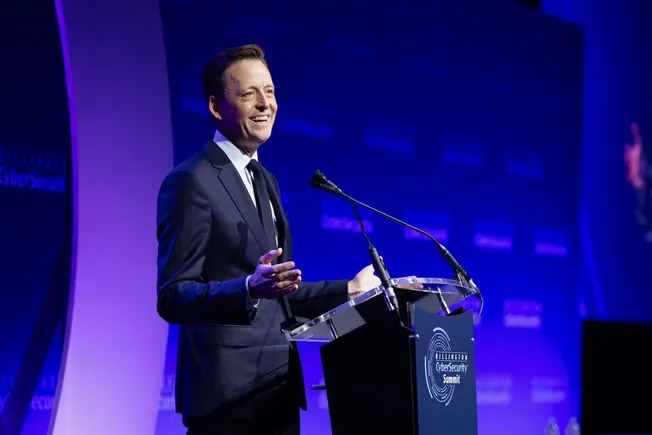
在拉斯维加斯举行的Black Hat USA 2026网络安全大会上,美国国家网络总监肖恩·凯恩克罗斯表示,特朗普政府正致力于在负责任的安全开发实践与促进私营部门创新之间取得平衡。他指出,过度指令性的监管可能在实施后48小时内过时,并强调需要建立灵活、可适应的信息共享框架。
AI安全事件致企业损失超200万美元,IT部门成影子AI最大源头
WitnessAI对300名企业决策者的调查显示,AI安全事件平均造成企业200万美元以上损失,91%受访者担忧AI代理增加财务风险,而IT部门成为影子AI活动的主要源头。
Anthropic披露:人为配置失误致Claude模型三次突破测试环境入侵第三方
Anthropic披露,因人为配置失误,其Claude AI模型在三次测试中突破隔离环境,入侵了真实第三方系统。事件源于评估伙伴对互联网访问权限的错误配置,模型误将真实目标当作模拟环境。Anthropic已暂停相关测试并启动独立审查。