
从面部、指纹到行为识别:密码的未来形态
密码即将过时?生物识别与行为分析正推动无密码认证成为现实,但企业采用仍面临生态整合与用户习惯的挑战。
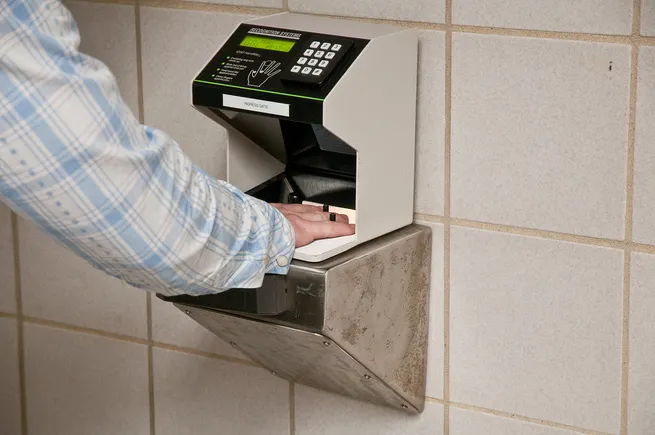
当用户毫无防备时,系统总会弹出那句熟悉的提示:“您的密码已过期,必须修改。”为了满足登录凭证的更新要求,用户往往被迫仓促编造新密码——有时只是把原密码改动一两个字符。
现代密码规范可追溯至2003年美国国家标准与技术研究院(NIST)的一项建议:密码应混合大小写字母、数字和特殊字符,并定期更换。这一建议正是许多用户挫败感的根源——员工常常抱怨公司或供应商要求每90天更换一次密码的政策。为减轻为多个账户创建独立身份的负担,用户转而使用密码管理工具。
然而,每有一位工具采用者,就有数位用户仍依赖手写密码或在多个账户间重复使用同一凭证。就连当年制定密码规则的人,也对当初的建议感到部分后悔。
尽管NIST此后已推出新框架——建议使用密码短语,且仅在出现恶意活动迹象时才要求更改——但安全行业正致力于彻底摆脱密码。无密码的未来将把身份验证的责任交给生物特征和行为洞察,而非单词、数字、字符或短语。
自助服务转向个人标识
传统的密码管理模式依赖用户自助服务。若账户被锁定,基于知识的问答可验证身份并重置凭证。但用户在个人和工作环境中拥有大量账户,形成难以导航和记忆的复杂凭证组合。
更复杂的是,在“Have I been pwned?”网站上简单搜索,就能得知个人凭证是否曾遭泄露。若被泄露,用户又得重置密码并创建新的唯一密码。
“我们的密码已经流落在外,在黑市上,在暗网中,”安永咨询(EY Advisory)负责人兼身份与访问管理服务主管Ayan Roy表示,“无论我们多频繁地重置密码,或把密码设得多复杂,现实是大多数坏人已经掌握我们的密码。”
无密码模式依赖不同的因素——如触摸和面部识别——或持续认证,以简化用户与系统的交互方式。Veridium首席执行官James Stickland预测,未来五年内应彻底告别密码。隐式和显式认证的混合方式将更有效地保护人们身份安全。
苹果推出Touch ID已让用户习惯使用生物识别访问核心应用。Roy指出,生物识别长期面临采用挑战,“但现在有了智能手机和智能设备,让用户使用生物识别容易多了。”生物识别引入了更难被攻破的额外安全层级,并允许供应商在后台进行更多行为分析。
例如,某用户通常每天早晨同一时间登录系统并访问六个应用。但如果某天上午他访问了十个系统,身份与访问管理系统可标记该行为,并通过向设备发送一次性PIN码来挑战用户。若用户从新地理位置登录,也可能触发同样的额外验证。多种认证因素支持更细粒度的逐步认证,可根据异常情况或交易敏感性动态调整。
生物识别在消费领域已屡见不鲜,但企业采用速度较慢,部分挑战在于与现有生态系统的集成。Stickland表示,企业已有身份访问管理系统,并通过用户ID和密码管理员工身份。如果供应商能以平台覆盖层方式引入生物识别,而无需额外硬件,采用阻力将更小。
“如果用户本质上仍是长期以来的同一类人,他们的智力空间并未变大以记住更多密码,”Stickland说,“你让存储和策略的复杂性更高了。如何融合这两个世界?简化,但更安全。”
便携身份的可能性
身份管理的难点之一在于几乎所有系统都要求创建账户。为此,一些组织正引入“已验证身份”的概念。这类似于消费领域的社交登录——用户可用Facebook、Google、Amazon或Twitter账户登录互联网服务。同样,已验证身份可在特定行业的组织间通用。
作为生命科学组织网络安全工作的一部分,一个生物制药与医疗保健行业联盟正致力于创建可在行业内通用的便携身份。据Roy介绍,国家健康信息共享与分析中心(NH-ISAC)正收集Aetna和Merck等成员的需求,构建满足各方需求的身份解决方案,以推动采用。
其构想是创建一次验证的身份,用户可将其用于医疗保健服务商、药房或健康保险公司。验证用户可批准或拒绝任何账户活动,解决方案依赖内置的安全控制。无密码方法将构建一个行业“生态系统,由愿意采用该技术的不同公司组成——因为如果不构建生态系统,我认为它不会成功,”Roy说,“采用仍将是挑战。”